Ressources / Banque privée
IA en banque privée à Monaco : préparer la conformité, laisser la décision à l’humain
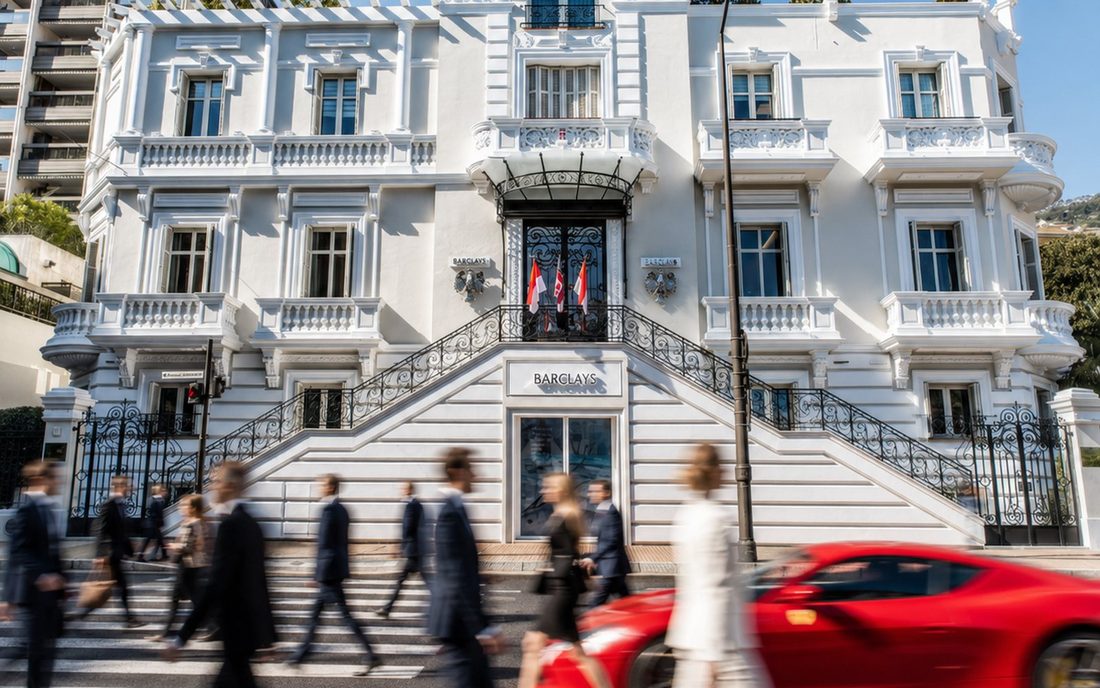
Dans une banque privée monégasque, une part considérable du travail ne se fait pas face au client, mais autour de son dossier : constituer le dossier d’entrée en relation, documenter l’origine du patrimoine, mener les revues périodiques, préparer les dossiers de crédit. C’est précisément là que l’intelligence artificielle apporte le plus, à une condition : être conçue comme un outil de préparation, placé sous le contrôle de la banque, et jamais comme un décideur.
Cet article fait le point sur ce que l’IA prépare bien dans la conformité d’une banque privée, sur ce qui doit rester une décision humaine, et sur la manière de cadrer un premier projet sans exposer le secret bancaire.
Pourquoi la conformité concentre le gain
À Monaco, la lutte contre le blanchiment de capitaux, le financement du terrorisme et la corruption repose sur la loi n°1.362 du 3 août 2009, plusieurs fois renforcée depuis. Sa supervision revient à l’AMSF, l’Autorité monégasque de sécurité financière, créée par la loi n°1.549 du 6 juillet 2023 en remplacement du SICCFIN : une autorité administrative indépendante qui réunit le renseignement financier, le contrôle et, désormais, le pouvoir de sanction. L’agrément et le contrôle prudentiel des banques relèvent par ailleurs de l’ACPR française, en vertu des accords franco-monégasques, et les activités de gestion de la Commission de contrôle des activités financières.
Depuis l’inscription de la Principauté sur la liste grise du GAFI en juin 2024, l’attention des évaluateurs porte sur l’effectivité du dispositif : la preuve, dans la durée, que les contrôles sont réellement appliqués, dossier après dossier. Quelle que soit l’issue des évaluations, cette exigence de preuve demeure, et elle se traduit en heures : lire des pièces, recouper des informations, rédiger des synthèses, tenir une piste d’audit.
La clientèle de la Place ajoute sa propre complexité. Des structures de détention qui traversent plusieurs juridictions, des documents en quatre ou cinq langues, des patrimoines constitués sur plusieurs décennies. Le travail de conformité y est d’abord un travail de lecture et de rédaction, c’est-à-dire exactement le profil de tâche qu’un système d’IA bien conçu accélère.
Quatre tâches que l’IA prépare bien
Le dossier d’entrée en relation
Pour une relation patrimoniale, le dossier rassemble souvent plusieurs dizaines de pièces : statuts, registres des bénéficiaires effectifs, actes de trust, pièces d’identité, justificatifs de domicile. L’IA les lit, en extrait les informations utiles (sociétés, bénéficiaires, pourcentages de détention, dates, juridictions), propose un organigramme de détention, signale les incohérences entre pièces et dresse la liste de ce qui manque. Le chargé de conformité part d’un dossier déjà structuré au lieu d’une pile de PDF. Nous détaillons cette mécanique, appliquée aux structures multi-entités, dans notre analyse sur l’onboarding des family offices.
La revue périodique
Chaque relation doit être revue à une fréquence qui dépend de son niveau de risque. L’essentiel du travail consiste à comparer le dossier existant aux informations nouvelles : pièces arrivées à échéance, changement d’actionnariat, évolution de l’activité, mouvements inhabituels au regard du profil. L’IA prépare cette comparaison, met en évidence ce qui a changé et rédige un projet de note de revue. Pour les relations à risque standard, qui forment le gros du portefeuille, c’est souvent le gisement de temps le plus important.
L’origine des fonds et du patrimoine
Documenter l’origine d’un patrimoine, c’est reconstituer une histoire : une cession d’entreprise, un héritage, une carrière, des placements successifs. L’IA peut assembler ce récit chronologique à partir des pièces fournies, en rattachant chaque affirmation à sa source (le document, la page, le passage). Le résultat n’est pas une conclusion, c’est une base de travail vérifiable, que l’analyste complète, conteste ou valide.
La synthèse des dossiers de crédit
Un crédit lombard ou un financement immobilier suppose de consolider le patrimoine, les garanties, les flux de revenus et les engagements existants. L’IA prépare un projet de note de crédit à partir des pièces et des données internes, dans le format de la banque, avec les points d’attention en évidence. L’analyste gagne le temps de compilation et se concentre sur l’appréciation du risque.
Dans les quatre cas, le même principe s’applique : l’outil prépare, signale et trace. Le tri des alertes de filtrage (homonymies, articles de presse défavorables) relève de la même logique : l’IA peut regrouper et résumer les résultats, en expliquant pourquoi une alerte semble être un faux positif, mais la levée de l’alerte reste une décision documentée par une personne.
Ce qui reste humain, et pourquoi c’est une force
L’acceptation d’une relation, le score de risque final, la déclaration de soupçon à l’AMSF, l’octroi d’un crédit : ces décisions restent humaines. Ce n’est pas une précaution de principe. Les textes font peser la responsabilité des diligences sur l’établissement assujetti, et celle-ci ne se délègue pas à un logiciel.
C’est aussi un critère de conception très concret. Le jour d’un contrôle, la question sera : pourquoi ce client est-il classé en risque moyen, et sur quelles pièces repose cette appréciation ? La réponse doit se trouver dans le dossier, signée par une personne, et non dans le fonctionnement interne d’un modèle. Un outil qui renvoie chaque élément vers sa source, qui conserve les versions successives et journalise qui a validé quoi, renforce cette piste d’audit au lieu de l’affaiblir.
Enfin, l’adoption se joue là. Les équipes de conformité font confiance à un outil qui leur montre ses sources et leur laisse le dernier mot ; elles contournent celui qui leur demande de croire sur parole. Nous développons ce point dans notre article sur la différence entre un agent IA et un chatbot.
Le secret bancaire comme contrainte d’architecture
Dans une banque privée, la question n’est pas de savoir si l’on peut utiliser l’IA, mais où passent les données. Trois exigences structurent l’architecture :
- L’hébergement : à Monaco, sur un cloud privé européen ou dans l’infrastructure de la banque, avec des modèles déployés dans cet environnement plutôt qu’appelés sur un service grand public.
- L’absence d’apprentissage sur vos données : les informations clients ne servent jamais à entraîner un modèle tiers, et ce point figure noir sur blanc dans le contrat.
- La traçabilité : cloisonnement par client, droits d’accès alignés sur ceux du système existant, journalisation de chaque consultation.
Trois architectures possibles
Un modèle installé dans la banque. Le modèle tourne sur des serveurs équipés de processeurs graphiques, dans le centre de données de la banque ou de son hébergeur habituel. Aucune donnée ne sort du périmètre existant, ce qui simplifie l’analyse de sécurité et le dialogue avec le groupe. Les modèles ouverts actuels (dits « open weight », dont les poids peuvent être installés chez soi) atteignent un niveau très satisfaisant sur les tâches décrites plus haut : lecture, extraction, classement, synthèse. La contrepartie est un investissement matériel et une équipe, interne ou externe, pour l’exploiter et le mettre à jour.
Un cloud privé, à Monaco ou en Europe. Le modèle est déployé sur une infrastructure dédiée, soit auprès d’une offre de cloud souverain proposée en Principauté, soit dans un cloud privé européen. La mise en route est plus rapide et la capacité s’ajuste au volume. Le choix du prestataire compte alors autant que la localisation : un fournisseur soumis à une législation extraterritoriale, comme le CLOUD Act américain, n’offre pas les mêmes garanties qu’un acteur européen, même lorsque ses serveurs sont en Europe. Le contrat doit fixer noir sur blanc la localisation, l’interdiction d’entraînement et les conditions de réversibilité.
Une architecture hybride. Les documents, l’index de recherche et les journaux restent dans la banque ; seuls des extraits pseudonymisés, débarrassés des noms et des identifiants, sont envoyés à un modèle plus puissant hébergé dans un cloud privé, pour les rares tâches qui le justifient. C’est souvent le meilleur compromis entre performance et maîtrise, à condition que la pseudonymisation soit elle-même effectuée en local et vérifiée.
Notre recommandation pour un premier projet
Pour la conformité d’une banque privée, nous recommandons de commencer en local ou en cloud souverain monégasque, avec un modèle ouvert de taille moyenne : il couvre l’essentiel des besoins de lecture et de synthèse, et il évite d’ouvrir un nouveau flux de données sensibles avant d’avoir mesuré le gain. Deux principes valent dans tous les cas. L’index des documents et les journaux restent dans le périmètre de la banque. Et l’architecture est conçue pour que le modèle soit interchangeable : les modèles progressent tous les six mois, et la banque doit pouvoir passer au suivant sans reconstruire l’outil ni dépendre d’un fournisseur unique.
Côté protection des données, la loi n°1.565 du 3 décembre 2024, contrôlée par l’APDP, s’applique pleinement. Un traitement qui analyse des dossiers patrimoniaux à grande échelle appelle, selon toute vraisemblance, une analyse d’impact et une mise à jour du registre ; nous en détaillons les étapes dans notre décryptage de la loi n°1.565. Beaucoup d’établissements de la Place appartiennent par ailleurs à des groupes européens ou suisses : la politique IA du groupe et la sécurité informatique doivent être associées dès le premier jour, ce qui évite de concevoir un outil que personne ne pourra mettre en production.
Une remarque pratique, enfin. Les outils grand public sont tentants quand la pile de dossiers monte, et c’est humain. La réponse la plus efficace n’est pas une interdiction de plus, mais un outil interne aussi simple à utiliser, qui rend ce détour inutile.
Par où commencer
Un premier projet réussi tient en trois choix.
Un seul flux, à volume et à gain mesurables. La revue périodique des relations à risque standard est souvent un bon candidat : des dossiers nombreux, un format répétitif, un temps passé facile à mesurer. On relève le temps moyen par dossier avant de commencer : sans point de départ, aucun gain ne se démontre.
Un prototype sur des cas réels, en environnement maîtrisé. Quatre semaines suffisent pour tester l’outil sur un échantillon de dossiers, dans l’infrastructure retenue, avec deux ou trois chargés de conformité qui en sont les premiers utilisateurs et les premiers critiques. Notre article du POC à la production détaille ce qui fait passer ce prototype à l’échelle.
Des indicateurs suivis dans la durée. Temps par dossier, part des pièces manquantes détectées dès la préparation, retours du contrôle interne. Ce sont ces chiffres qui justifient l’extension à d’autres flux.
Avant de choisir un prestataire, sept questions permettent de faire le tri :
- Où sont hébergées les données et les modèles, et qui peut y accéder ?
- Le modèle peut-il être remplacé par un autre sans reconstruire l’outil ?
- Les données de la banque servent-elles, de près ou de loin, à entraîner un modèle ?
- Chaque élément produit par l’outil peut-il être rattaché à sa source ?
- Qui valide, et comment cette validation est-elle enregistrée ?
- Comment l’outil s’intègre-t-il aux droits d’accès et aux journaux existants ?
- Que se passe-t-il en fin de contrat : la banque récupère-t-elle l’outil, les données et la documentation ?
L’IA ne rendra pas la conformité moins exigeante. Bien conçue, elle lui rend du temps : celui que les équipes passent aujourd’hui à compiler, et qu’elles peuvent consacrer à l’analyse, au jugement et à la relation. Nous détaillons les tâches concernées et le cadre applicable sur notre page IA pour la banque privée à Monaco.
Contact
Passons dela lecture à l’action.
Un échange de 30 minutes pour identifier un premier cas d’usage à fort impact dans votre organisation.
Prendre rendez-vous